




Zilliz Cloud、よりきめ細かなRBACでデータ保護を強化
役割ベースのアクセス制御(RBAC)は、組織内のユーザーの役割と責任に基づいてシステムのアクセス管理を形成する極めて重要なセキュリティモデルです。昨年7月、私たちはZilliz Cloud内のRBAC機能の一部を公開し、組織オーナー、組織メンバー、プロジェクトオーナーという3つの重要な役割を持つチームのアクセス管理を簡素化しました。
お客様のご要望にお応えし、Zilliz Cloudの最新リリースでは、この機能をさらに進化させ、アクセス管理、データ分離、保護を改善するためのより微妙なRBAC機能を提供します。この投稿では、アップグレードされた役割と機能を説明し、ユースケースを通してその実用的な使用方法を説明します。さっそく見ていこう。
組織とプロジェクトを理解する
Zilliz CloudのRBACを理解するために、組織とプロジェクトに関する基本的な概念を掘り下げてみましょう。
Zilliz Cloudは、3つの異なるスコープにまたがるアクセス制御のための強固なフレームワークを提供します:**アカウントユーザー、組織、プロジェクトです。
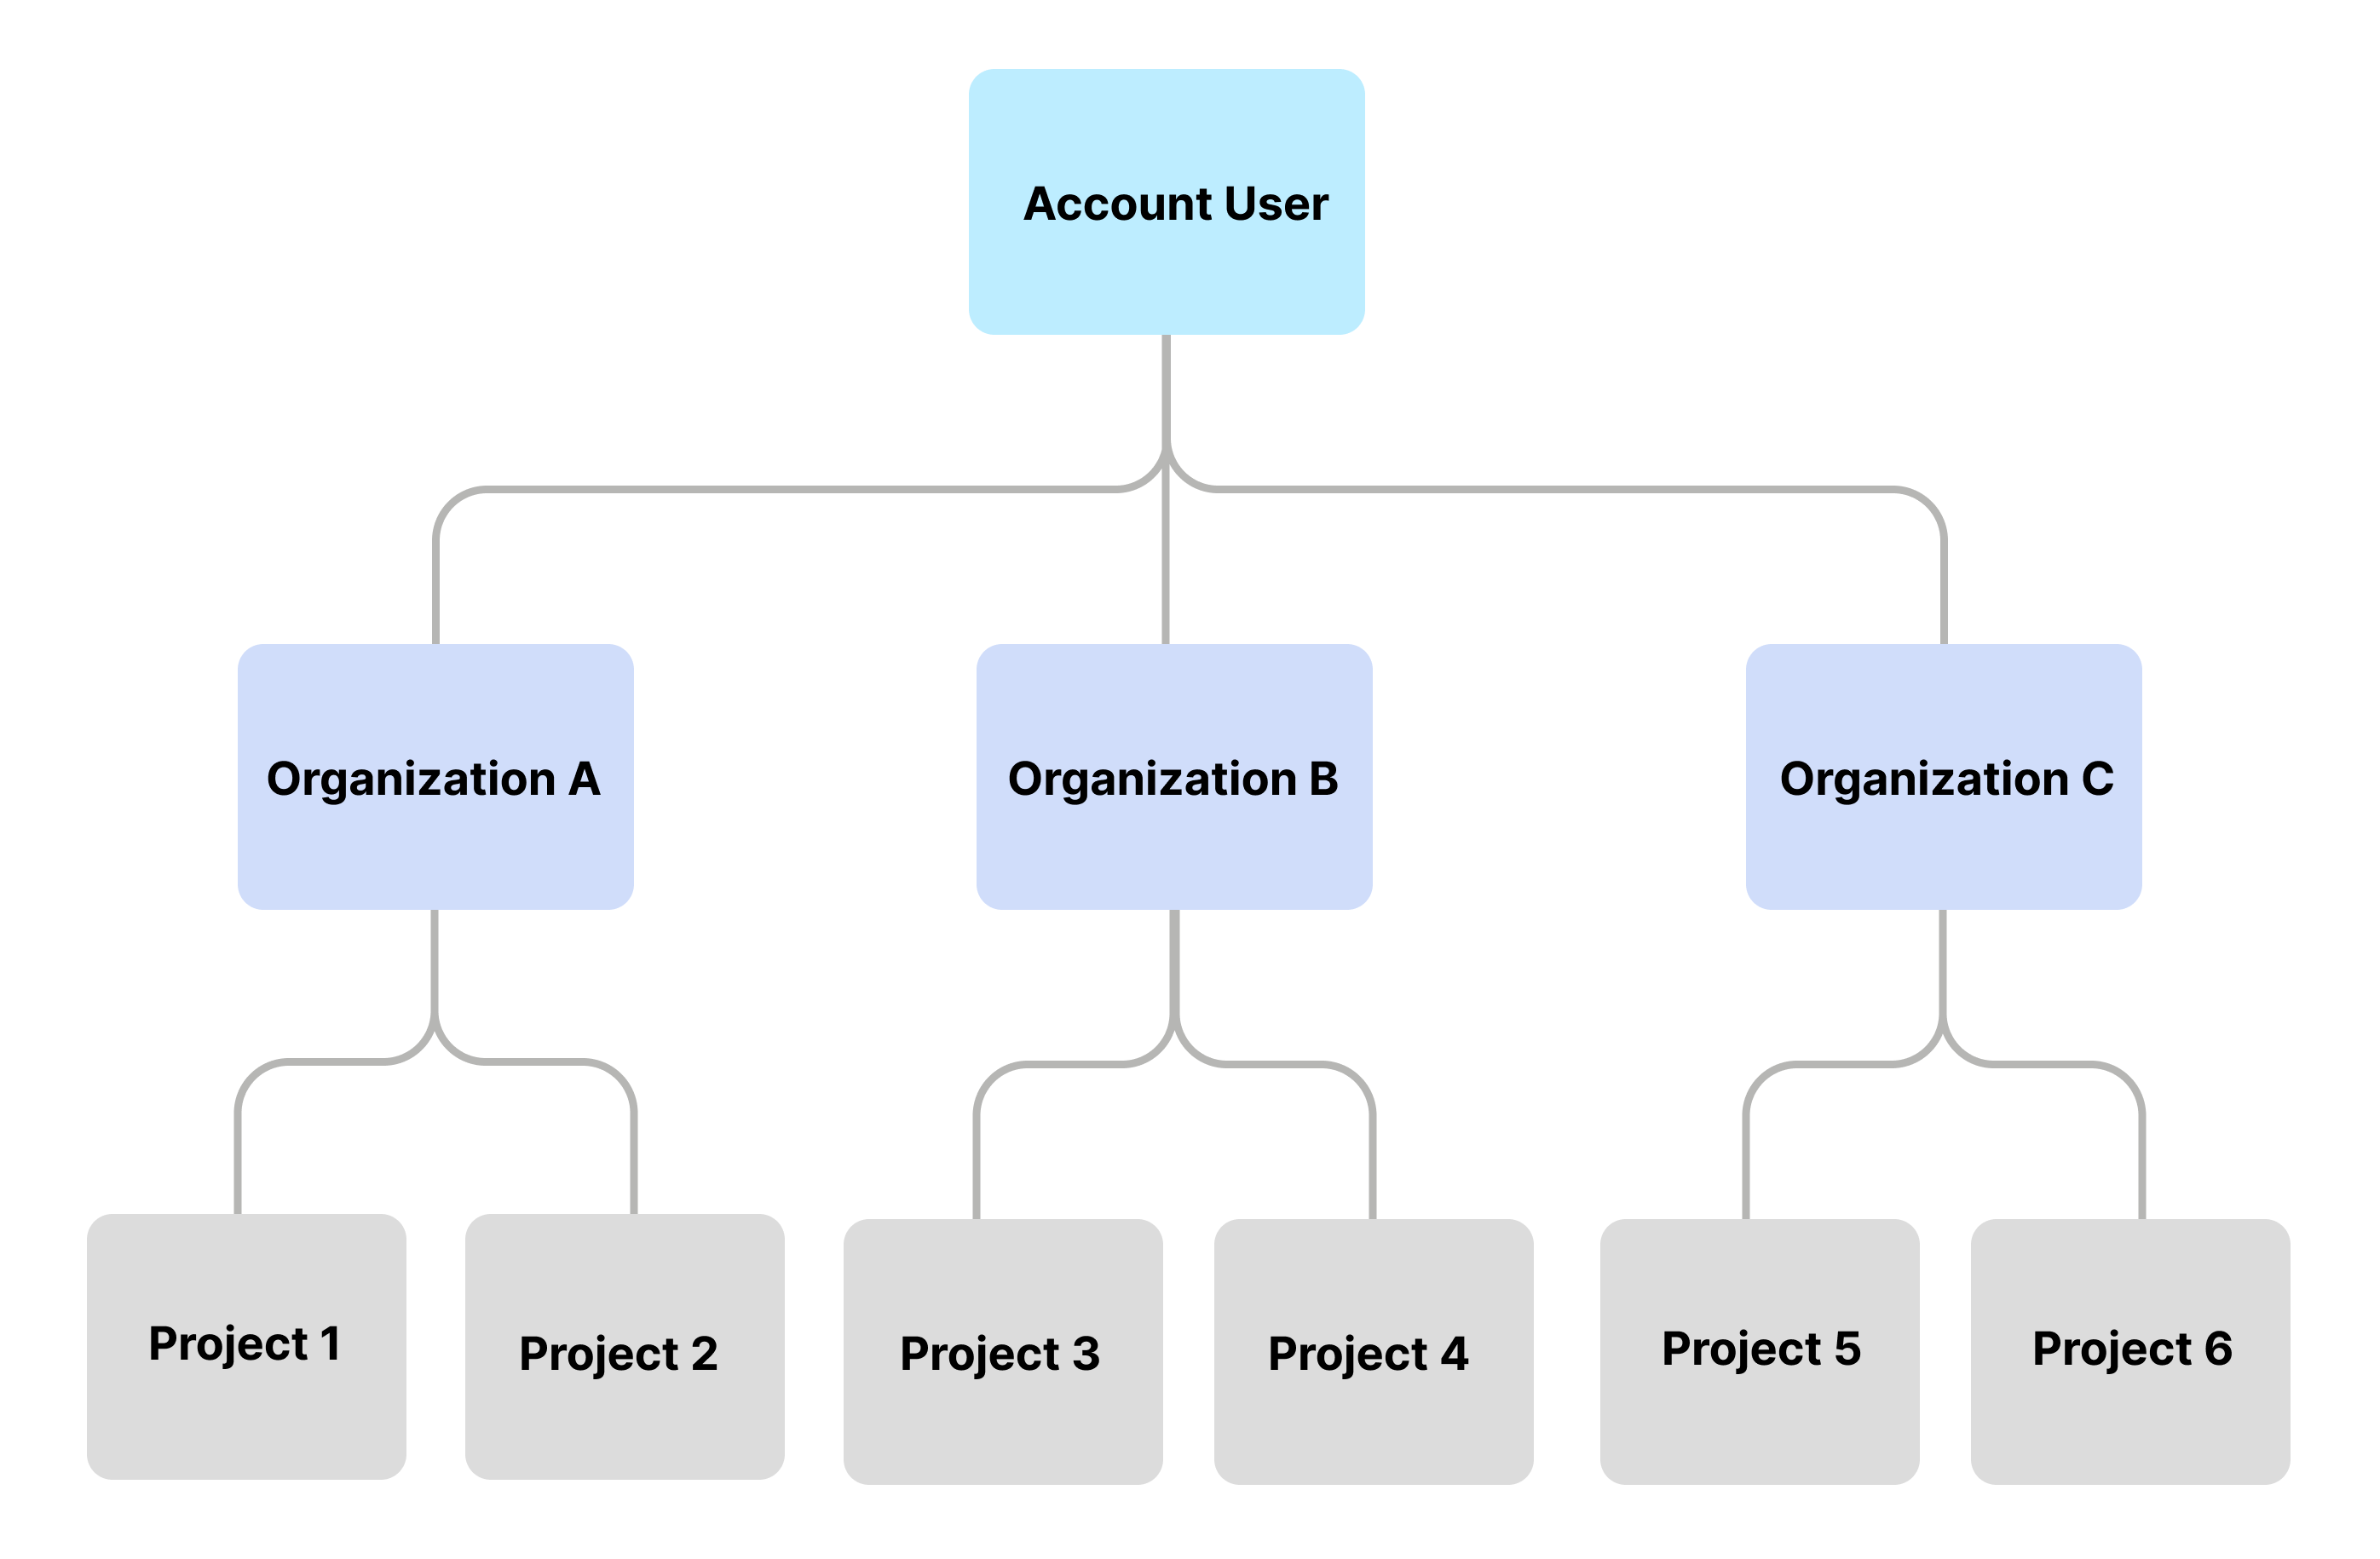
アカウントユーザーとは、Zilliz Cloudのアカウントを指します。
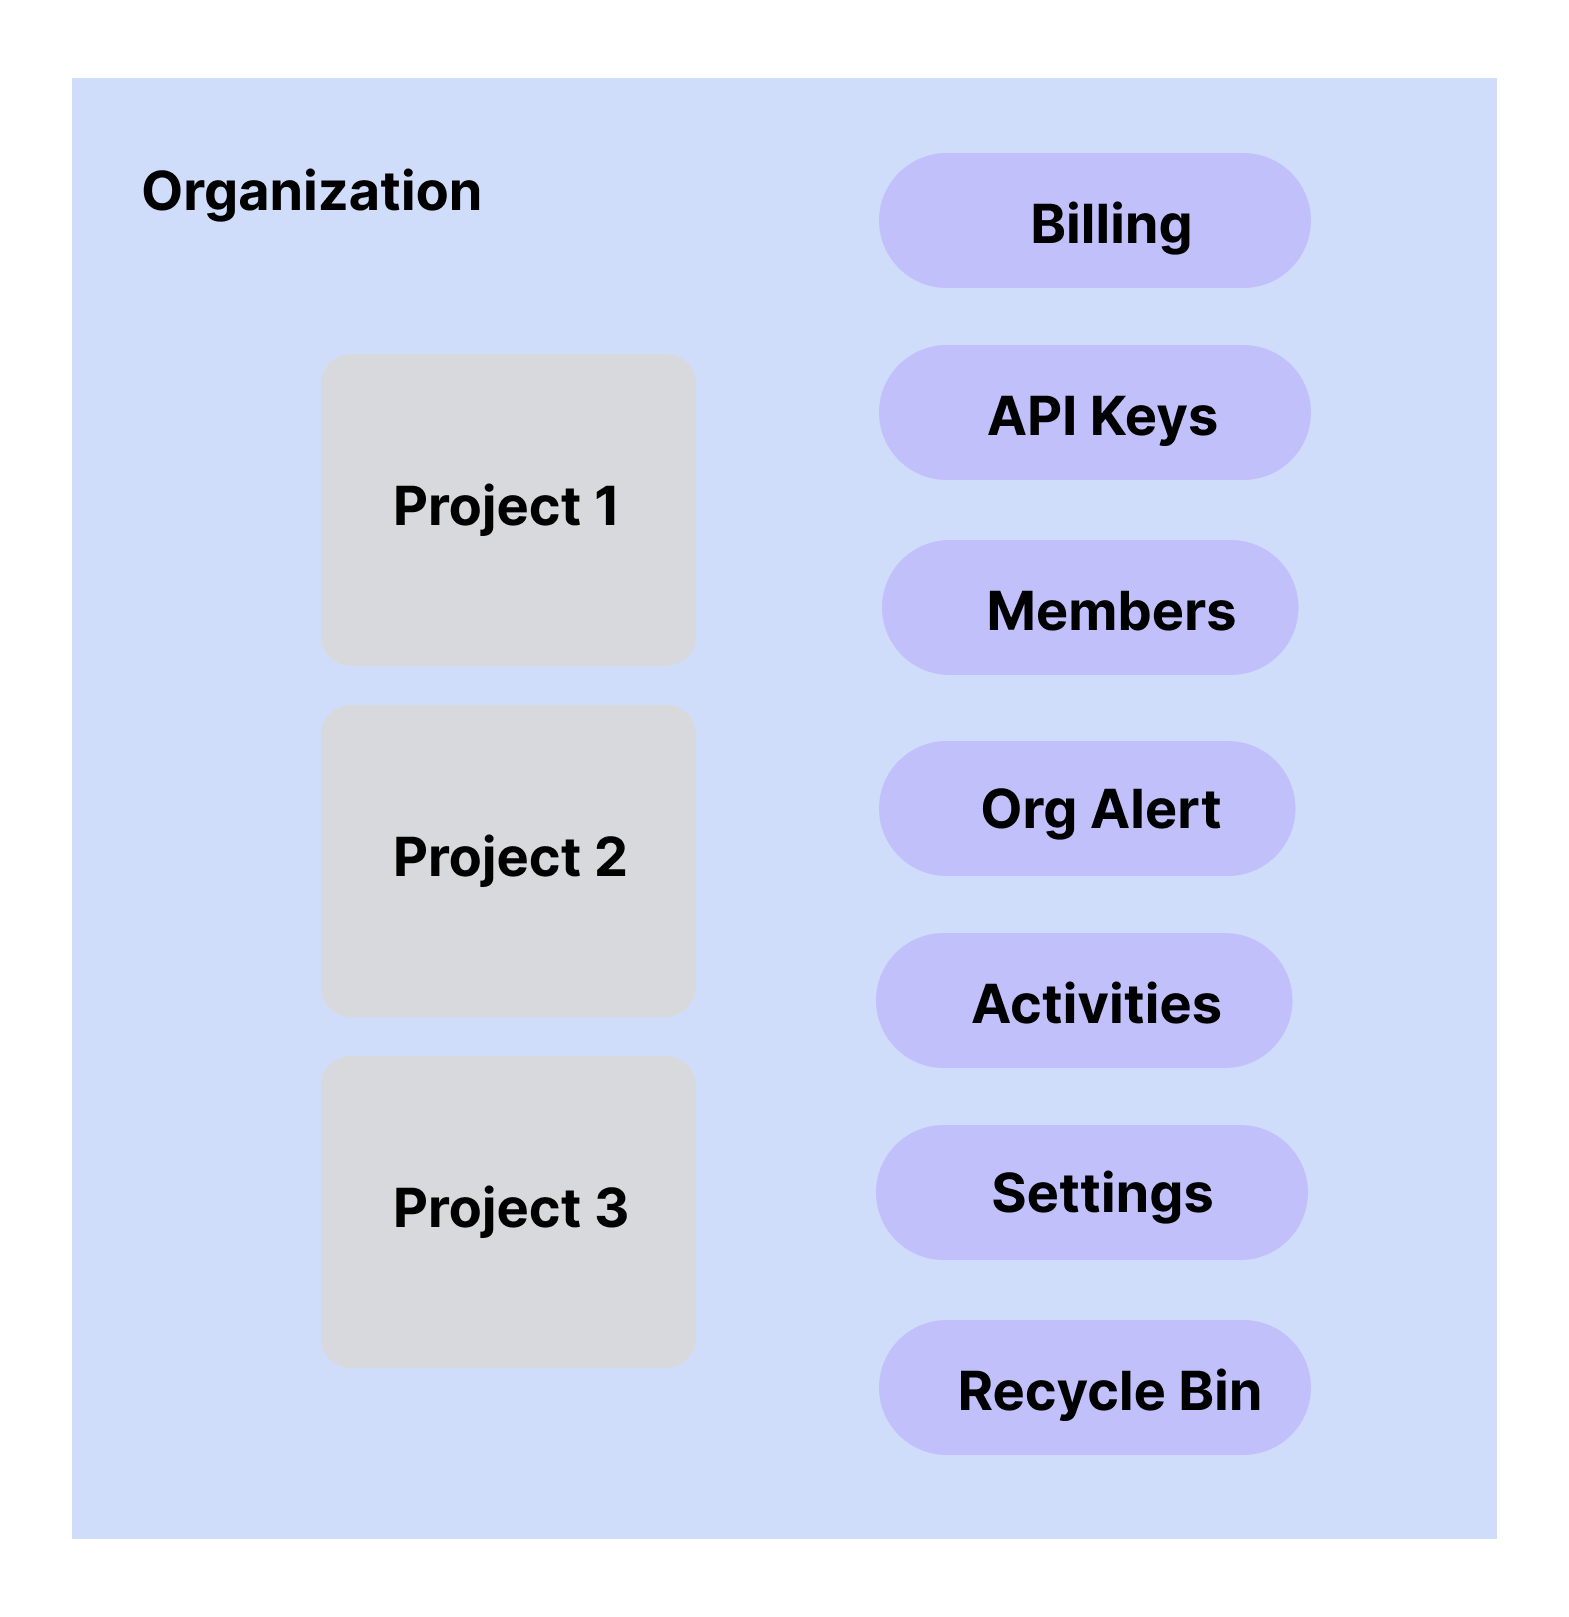
組織は、目的を共有するプロジェクトをグループ化するエンティティとして機能します。課金、APIキー管理、メンバー、アクティビティ、設定、ごみ箱などの特定のリソースを扱う固有のプロジェクトを組織レベルで作成できます。
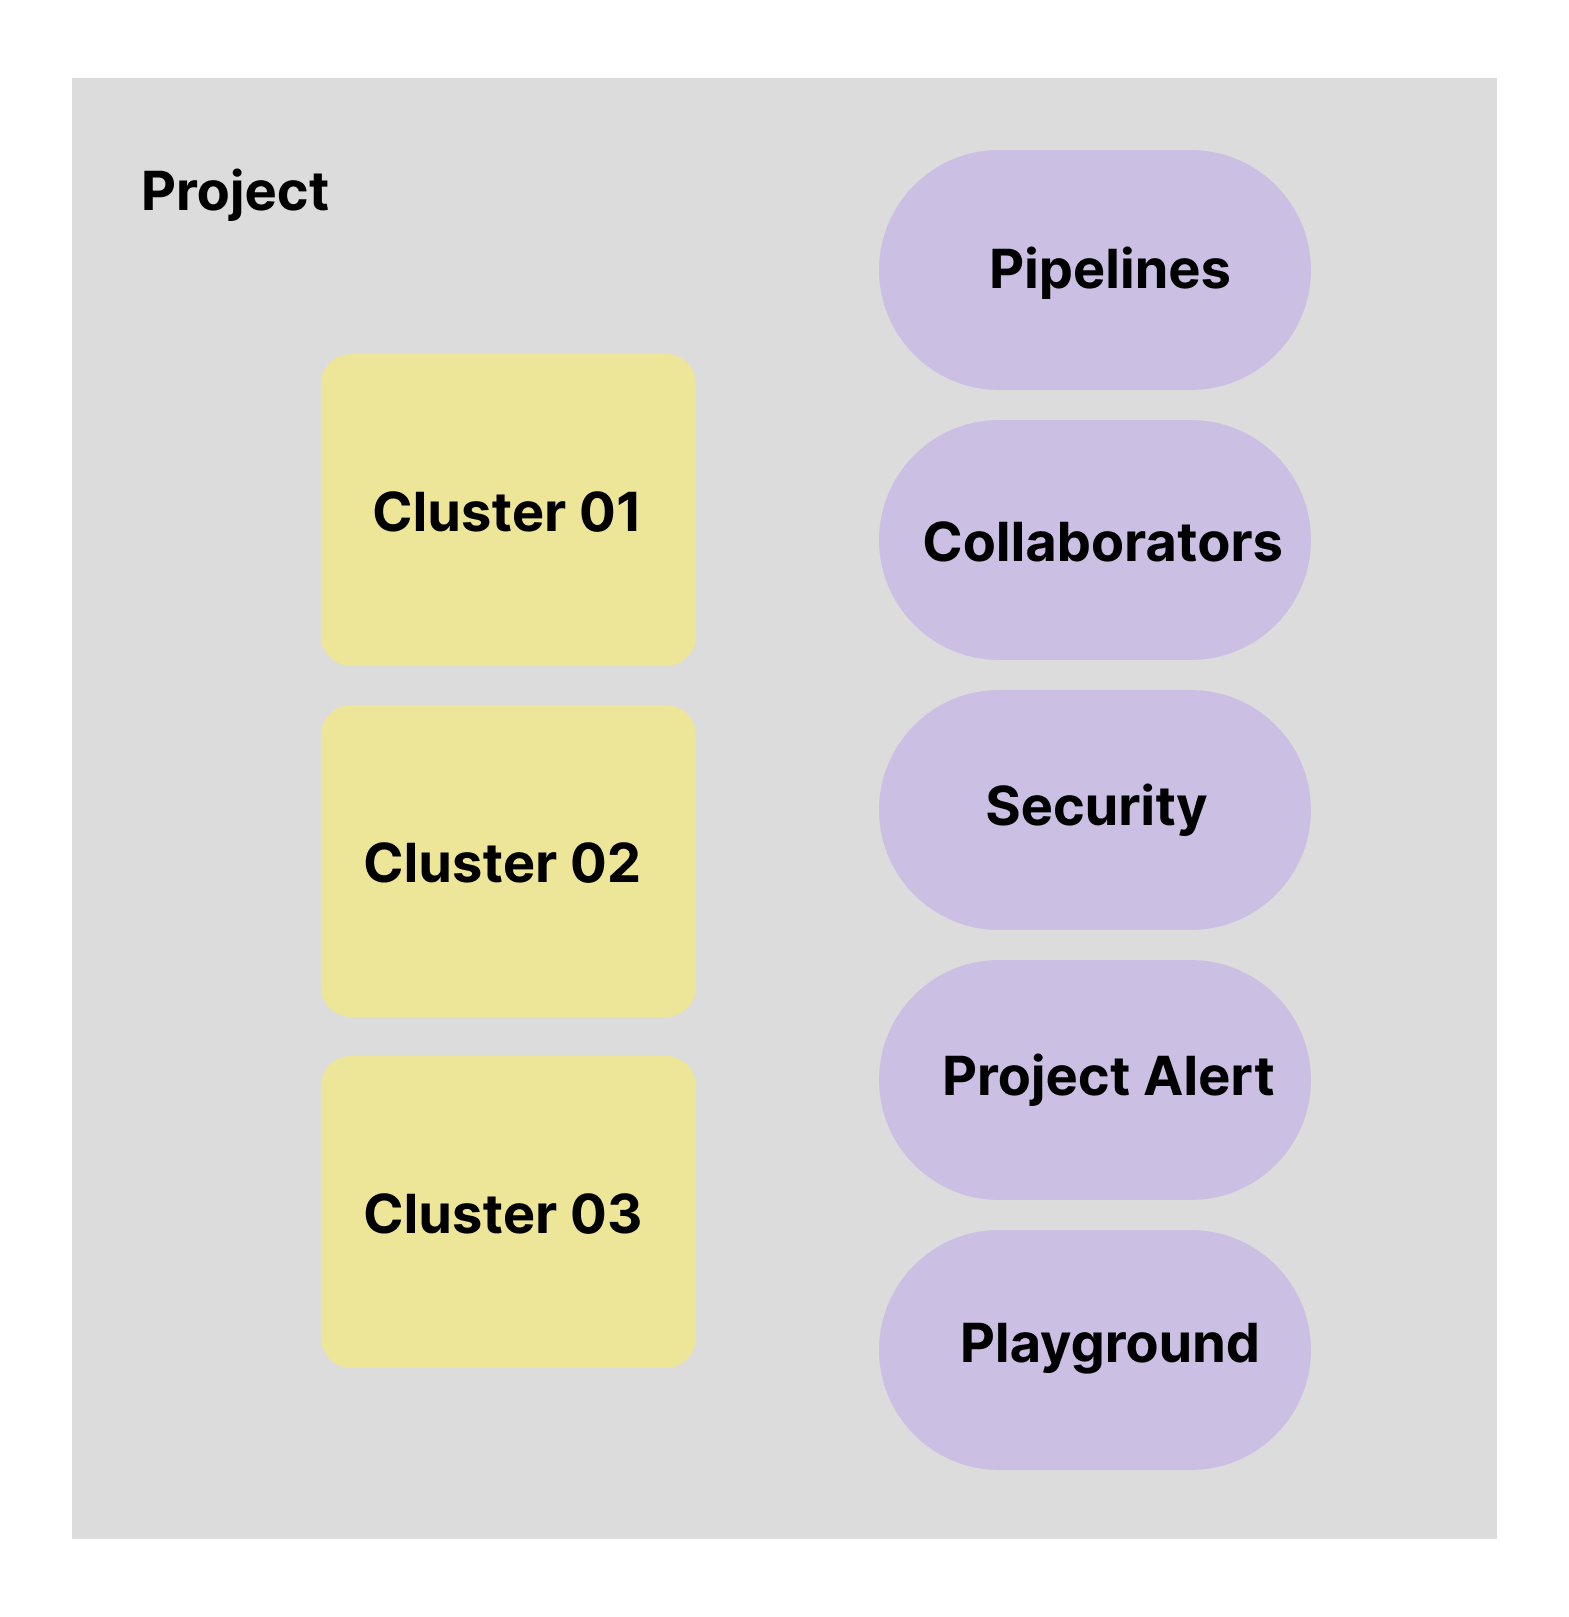
プロジェクトは、組織内に入れ子になった論理コンテナとして機能し、クラスタやその他の関連リソースを共有目的でグループ化します。ユーザは複数のクラスタを作成し、クラスタ、プロジェクトコラボレータ、パイプライン、セキュリティ、プロジェクトアラートを含むクラスタレベルのリソースをプロジェクト内で管理することができます。
Zilliz Cloud RBACはどのように機能しますか?
Zilliz Cloudでは、ユーザーのデータベースシステムへのアクセスは、割り当てられたロールによって制御されます。ユーザーには1つまたは複数のロールを割り当てることができ、それぞれのロールがユーザーのアクセス範囲を決定します。これらのロールには、データベース、コレクション、クラスタ、許可されたアクションなどの特定のリソースに関連する権限が含まれます。ユーザは、指定されたロールを超えてアクセスすることはできません。ユーザーアカウントの作成時にロールを割り当てたり、既存のユーザーのロールを更新したりすることで、アクセス管理の継続的な柔軟性を確保できます。
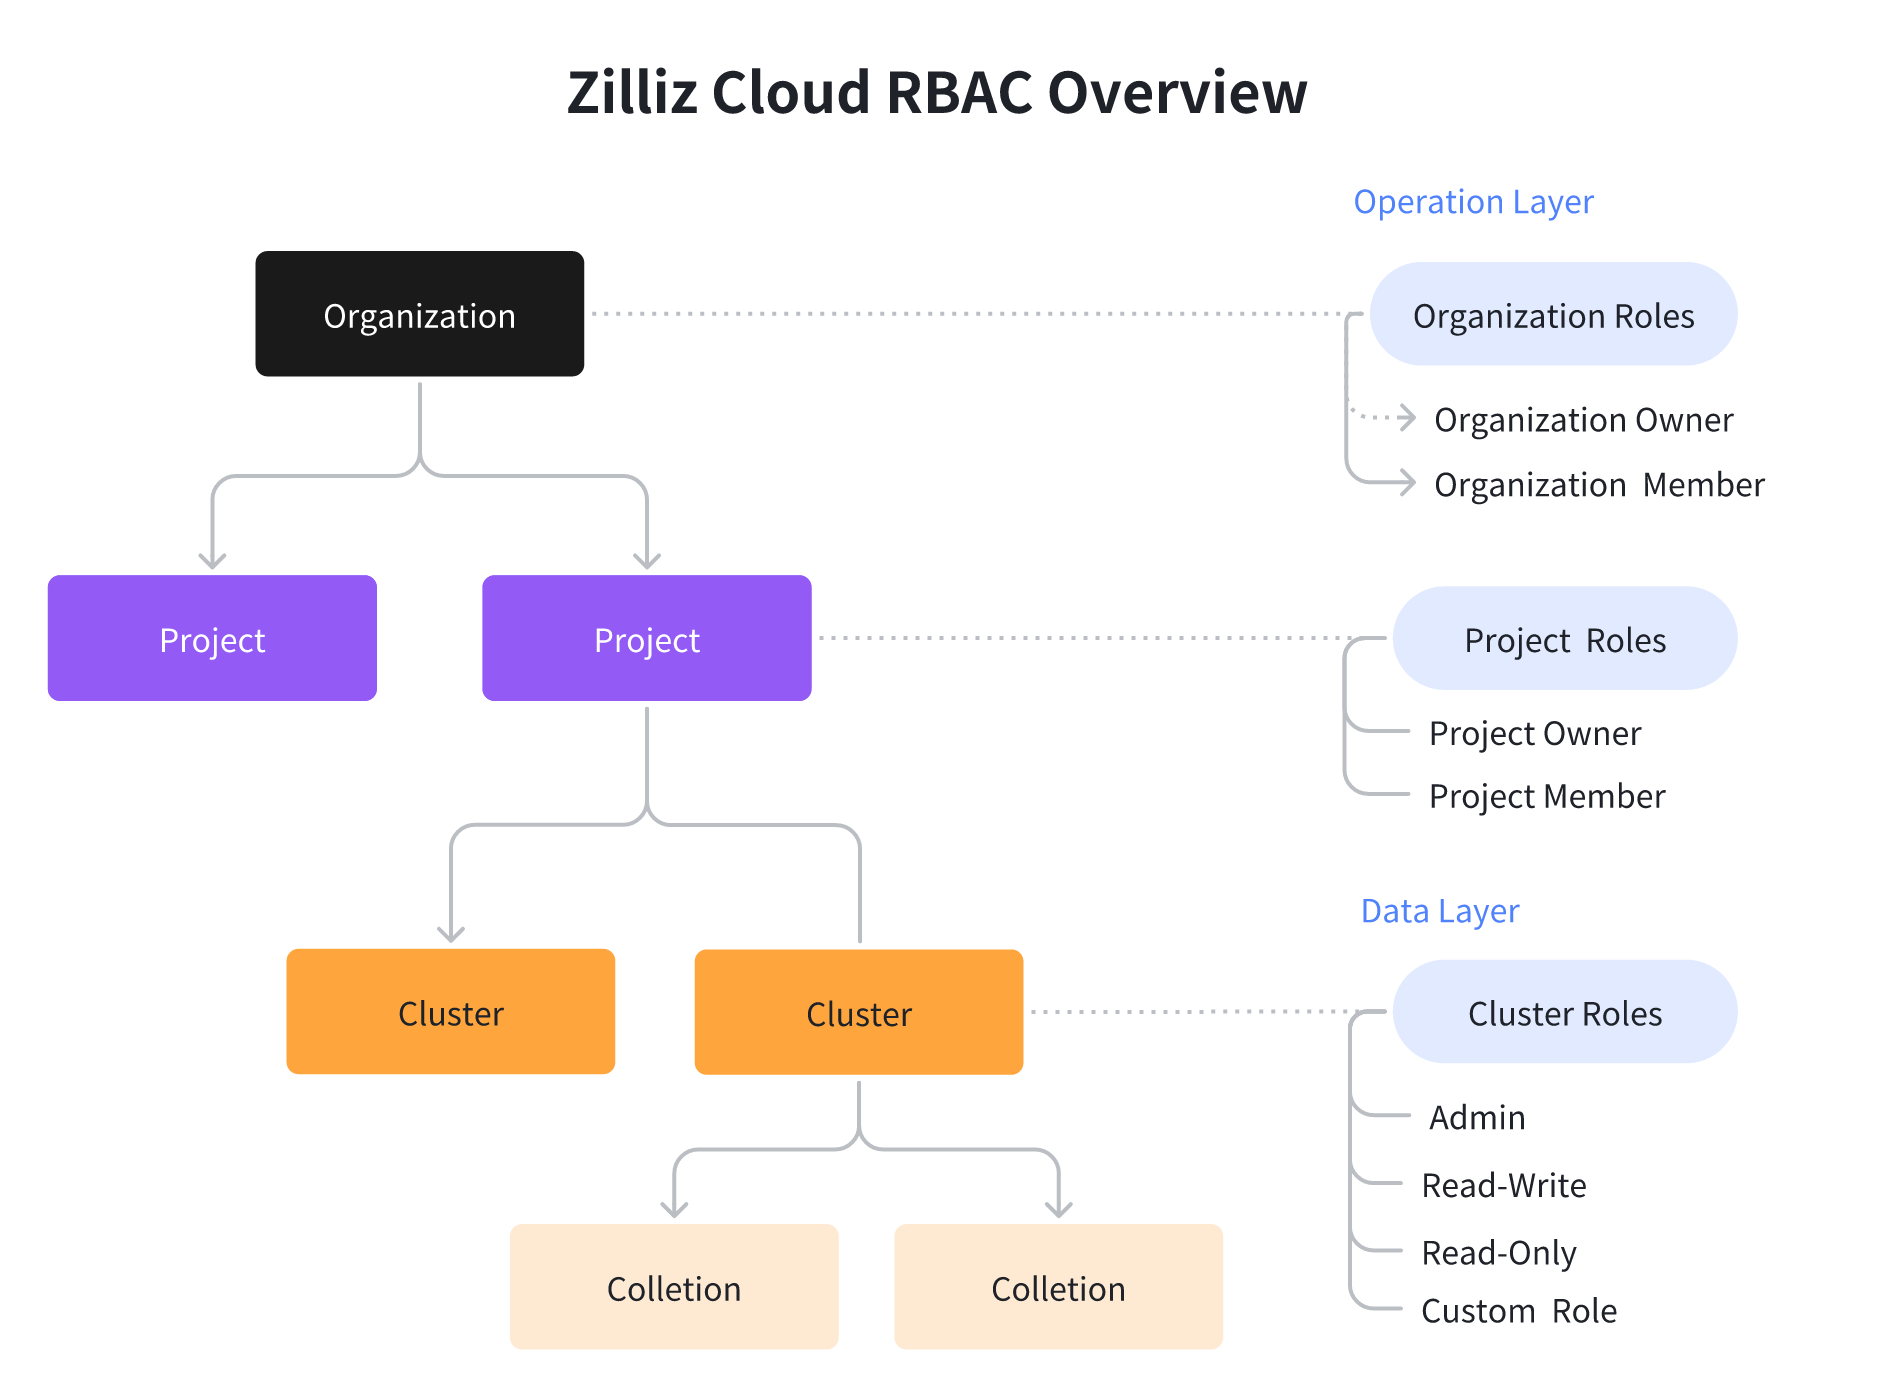
Zilliz Cloudは、多様な開発者の要件に合わせた2つの主要なロールのカテゴリを提供します:**オペレーションレイヤーロールとデータレイヤーロールです。
オペレーション層の役割
Zillizクラウドの運用レイヤーには、4つの「組織とプロジェクトの役割」があり、それぞれ異なる役割を担っています。
組織オーナー:_** このロールは組織をコントロールし、設定、支払い方法、請求書、APIキー、すべてのプロジェクト、関連リソースを管理します。
組織メンバー:Organization Member*:このロールにはアクセス制限があり、ユーザーは組織の設定を表示したり、組織に新しいメンバーを招待したりできます。
プロジェクトオーナー:_** このロールは、プロジェクト設定、APIキー、プロジェクト配下の全クラスタ、関連リソースなど、特定のプロジェクトを完全に管理します。
プロジェクト・メンバ:_** このロールはプロジェクトへの限定的なアクセスを提供し、ユーザはすべてのプロジェクト・クラスタへのデータの読み取りと書き込み、クラスタの詳細の表示、およびコレクションとインデックスの管理を行うことができます。
データ層の役割
Zilliz CloudはデータレイヤーにCluster Rolesを導入し、3つの定義済みロールと、より微妙なアクセス制御のためのカスタムロールを作成する柔軟性を備えています。定義済みのロールは以下の通りです:
管理者:_** このロールはクラスタに対する最高のコントロールを保持し、すべての操作を実行できます。
Read-Write:_**このロールはクラスタ内のデータを読み書きできます。
読み取り専用:_** このロールはクラスタ内のすべてのデータを読み取ることができます。
クラスタの作成者には自動的にAdmin**ロールが割り当てられます。
3つの定義済みロールとは別に、Zilliz Cloudではカスタムロールの作成が可能で、開発者は特定のコレクション、パーティション、または操作の権限を微調整することができます。このカスタマイズにより、最小限のデータアクセス権限が保証され、開発者は、よりカスタマイズされた安全なアプローチのために、運用ニーズに正確に沿ったロールを作成することができます。
より詳細な情報については、RBACドキュメントをご覧ください。
Zilliz Cloud RBACの実際の使用例
さて、Zilliz Cloudのロールの機能について説明したところで、これらのロールを作成し、効果的に活用するための実践的な側面について掘り下げてみましょう。このセクションでは、Zilliz CloudのRBAC機能を活用して、データ管理とセキュリティ戦略を強化する方法を2つの例で説明します。
中堅企業におけるチーム間コラボレーション
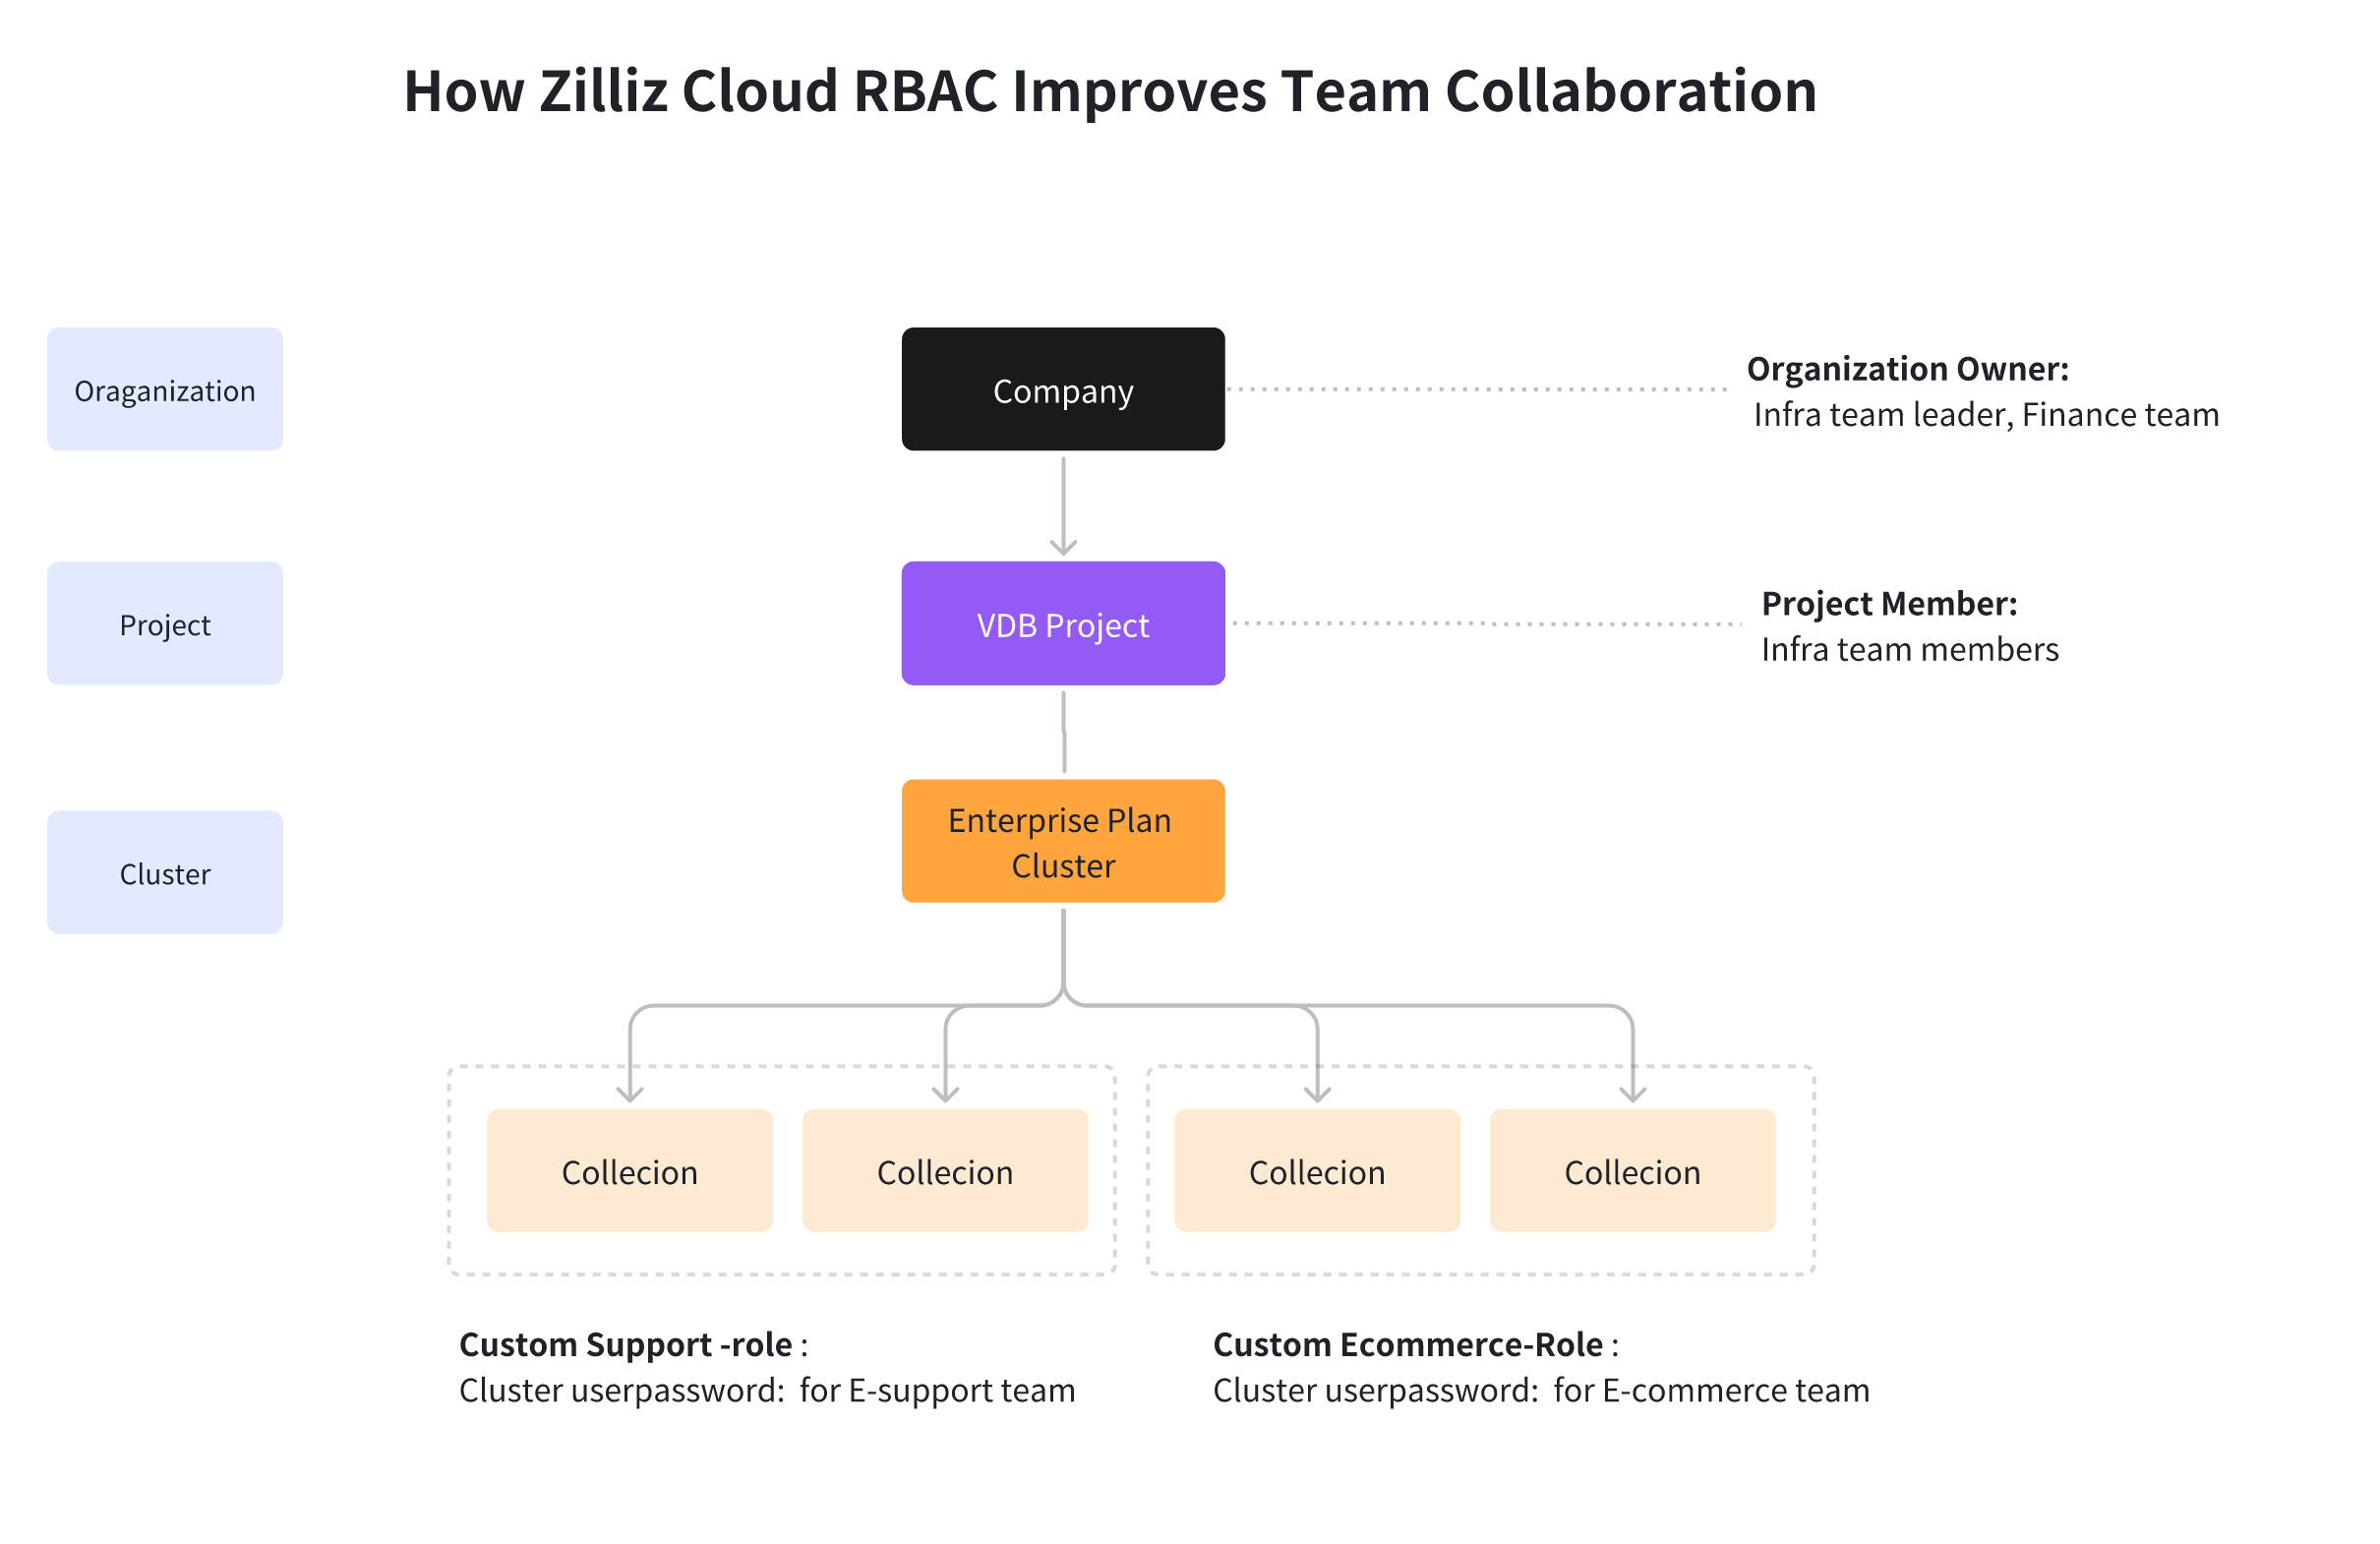
あなたは中堅企業のインフラチームを率い、財務、カスタマーサービス、eコマースチームなど複数のビジネスユニットと協業しているとします。インフラリーダーとして、あなたは様々なAIアプリケーション用のベクターデータベースを効率的に管理しなければなりません。他のビジネス・チームはデータベース・コレクション内のデータの読み書きにアクセスする必要があり、データの分離が求められます。一方、財務チームには、データベースの支払い方法を管理し、課金を処理する機能だけが必要です。
この場合、次のような役割分担を考えます。
Zilliz CloudのOrganization Owner_ロールをあなた自身と財務チームに割り当てます。この方法により、データベースのコントロールが可能になり、クラスタの作成、スケール操作、クラスタリソースの使用状況の監視、データベースの効率的な管理ができるようになります。財務チームは、支払い方法と請求書を効率的に管理することができます。
チームメンバーをプロジェクトメンバーに設定すると、クラスタリソースの占有状況の監視、テーブルの作成、全クラスタにわたるデータの変更が可能になります。
カスタマーサービスチームとeコマースチーム用に1つの共有クラスタを作成し、クラスタリソースへの微妙なアクセス権を持つCustom Rolesを付与します。このアプローチはコストを削減し、両チームのデータを効率的に分離します。
RAGベースの知識ベースの管理
あなたがインテリジェントなRAGベースのナレッジベースを提供するSaaS企業だとします。このアプリケーションは、ユーザが簡単にドキュメントをアップロードし、Zilliz Cloudに保存されたナレッジを使用して質問に回答できるようにします。顧客は約20,000社で、それぞれが100,000ベクトル以下のドキュメントを管理しています。これらの大口顧客は、厳密なデータ分離を必要とし、ナレッジベースデータのシームレスな外部統合を期待しています。
このユースケースでは、顧客はZilliz Cloudにログインする必要はありません。代わりに、あなたとあなたのチームメンバーは、合理化されたアクセス管理のために、組織とプロジェクトの役割を割り当てられる必要があります。
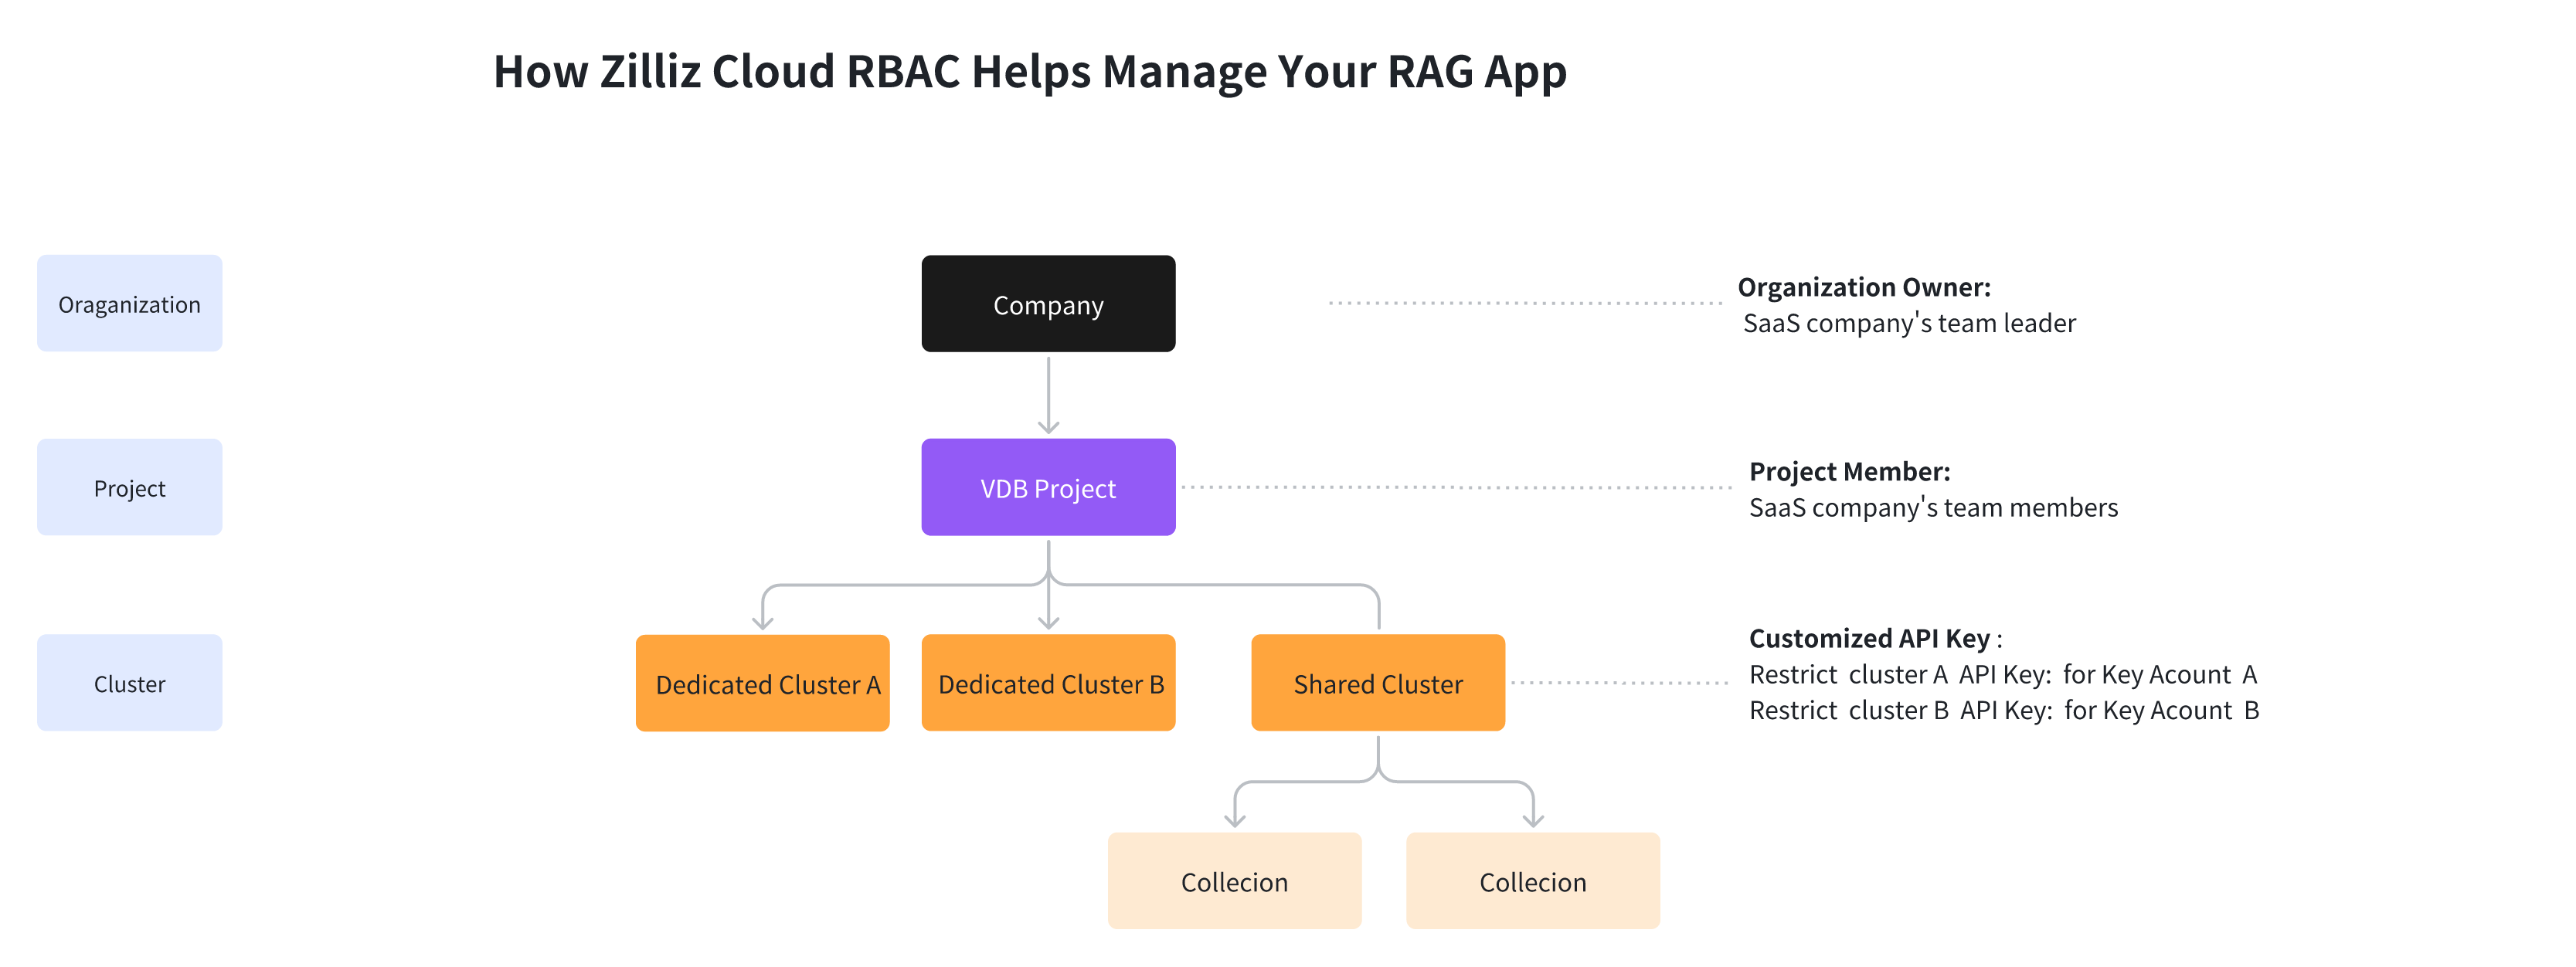
コストを削減するために、すべての小規模な顧客のために共有クラスタを作成します。同じような構造を持つファイルを共有コレクションの下に格納し、パーティション・キーを利用して効果的にデータを分離します。クライアントがクエリを実行したときに、そのパーティションからのデータのみが返され、効率が最適化されます。
大規模な顧客の場合は、特定のデータ規模に合わせて独立したクラスタを作成します。組み込みの読み書きロール_を持つ主要なクライアントごとにカスタマイズされたAPIキーを生成し、専用のクラスタに接続します。このアプローチにより、データのセキュリティが確保され、外部アプリケーションとのスムーズな統合が容易になります。
この戦略により、小規模なクライアントから大規模なクライアントまで、費用対効果、データの分離、拡張性のバランスを取りながら効率的なデータ管理が可能になります。さらに、外部アプリケーションとのシームレスな統合に必要な柔軟性を提供します。
結論
結論として、Zilliz Cloudの強化されたRBAC機能は、データ保護における大きな飛躍を意味し、より微妙なアクセス管理、データ分離の改善、セキュリティの強化を提供する。この記事では、アップグレードされたRBAC機能の複雑さを探求し、中規模企業におけるチーム間のコラボレーションやRAGベースのナレッジベースの管理など、実際のユースケースを通してその実用的なアプリケーションに焦点を当てた。
読み続けて
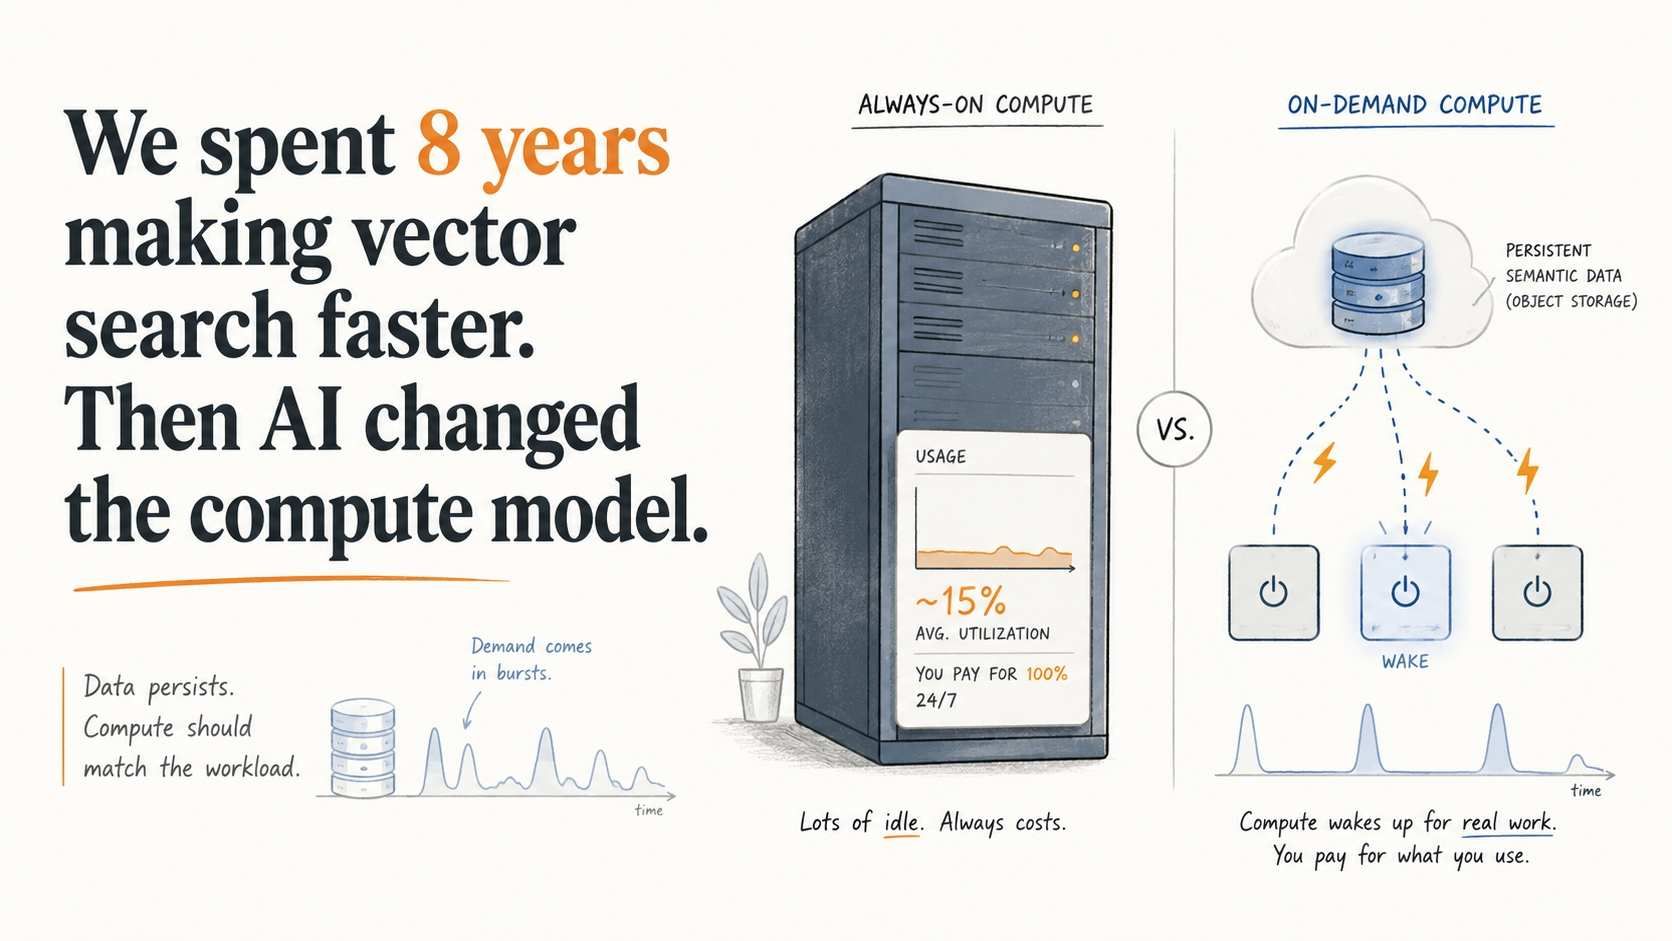
We spent 8 years making vector databases faster. Then we stopped.
Rarely queried embeddings still need to stay searchable. See how Vector Lakebase enables on-demand vector search without always-on compute costs.
Democratizing AI: Making Vector Search Powerful and Affordable
Zilliz democratizes AI vector search with Milvus 2.6 and Zilliz Cloud for powerful, affordable scalability, cutting costs in infrastructure, operations, and development.
Milvus WebUI: A Visual Management Tool for Your Vector Database
Explore Milvus WebUI to monitor, manage, and optimize your vector database with real-time insights, performance tracking, and system health monitoring.